




重要性が高まるエンドポイントセキュリティ
従来のセキュリティ対策の考え方は、社内ネットワークは保護されているという前提で重要な情報資産を配置し、ネットワークの境界で、ファイアーウォールや IDS ・ IPS などのセキュリティ対策を導入していました。
しかし多様化する柔軟な働き方の推進に伴うテレワークの普及、DXの推進に伴うクラウドの利用により、情報資産はインターネット上と社内ネットワークに分散して配置されました。また、社内ネットワークへのアクセス方法も多様化したことにより、ネットワークの境界が曖昧になっています。
境界だけでなくネットワーク内のあらゆるものを遮断する必要があるという前提で、守るべき情報資産やシステムにアクセスするものは全て信用せずに検証する「ゼロトラスト」という考え方でのセキュリティ対策の重要性が高まっています。
関連記事
ゼロトラストが注目される背景と、導入時に検討すべきこととは?
SASEとゼロトラストとの違いや、クラウド時代に必要なセキュリティモデルの考え方とは?

エンドポイントとは?
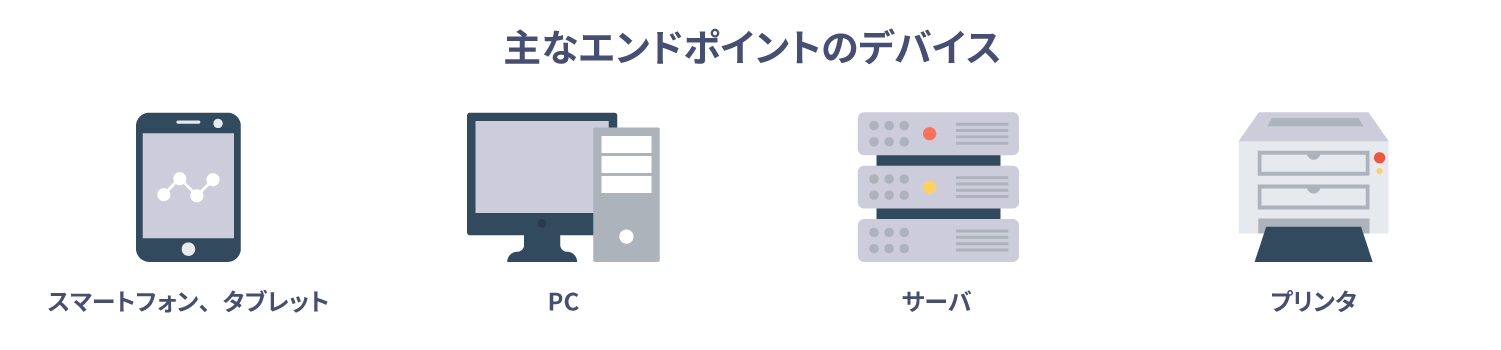
エンドポイント(Endpoint)とは、英語で「終点、端点」などを意味します。IT用語では通信ネットワークに接続された端末や機器のことを指します。具体的には、ユーザーが操作するコンピュータやタブレット端末、スマートフォン、サーバ、プリンターなどがエンドポイントに当たります。
クラウド活用の増加、IoT機器の普及、働く場所の変化などから、エンドポイントとなる端末の種類やアクセスする場所は増加しています。近年では多種多様なエンドポイントに対応する情報セキュリティ対策が求められています。
エンドポイントセキュリティとは?
エンドポイントを保護するエンドセキュリティは、エンドポイントやそれらに保存されたデータをサイバー攻撃から守るセキュリティ対策です。代表的な対策に、EPP(Endpoint Protection Platform)やEDR(Endpoint Detection and Response)があります。あらゆるエンドポイントを継続的にモニタリング・検証しセキュリティを確保する観点から、ゼロトラスト(Zero Trust)のコンセプトにおいても重要な位置を占めます。
PPAP対策やメールセキュリティ強化サービス
資料ダウンロードMicrosoft Defender for Endpoint とは?
Microsoft Defender(Windows Defender)とは、マイクロソフト社が提供している Windows の無料セキュリティ対策の機能です。Windows 10以降のOSにはあらかじめ標準搭載されています。Microsoft Defender は目的に合わせた製品が提供されています。
- Microsoft Defender for Identity:ネットワークの境界での対策
- Microsoft Defender for Office 365:標的型メール対策
- Microsoft Defender Application Guard:信頼できない Webやファイルからの保護
- Microsoft Defender Device Guard:信頼できるアプリケーションのみ実行
Microsoft Defender for Endpointは、近年注目されているEDR(Endpoint Detection and Response)製品の1つです。EDRとは、パソコンなどエンドポイントがサイバー攻撃を受けることを前提とし、セキュリティ脅威の検知や除去などの初動対処を円滑に行い、最小限の被害に抑えることを目的としたセキュリティ対策製品です。
Microsoft Defender for Endpoint の特長
セキュリティ対策エージェントの導入不要
OSに組み込まれた挙動センサーがエンドポイントで発生したセキュリティの脅威の挙動をログに詳しく記録します。従来のEPP(Endpoint Protection Platform)のように、エンドポイントにクライアントソフトのインストールや管理が不要です。
クラウドベースのセキュリティ分析サービス
マイクロソフトがエンドポイントから収集したデータとネットワークで発生している各種センサーなどで取得したデータをAIによる分析結果と組み合わせることで、異常な挙動や攻撃者の手法を検出し既知の攻撃と類似点を特定します。クラウドサービスで提供されます。
Microsoftの専門チームが継続的に脅威情報を調査
Windows OS は世界中で利用されており、日々膨大なセキュリティ情報がマイクロソフトに蓄積されています。マイクロソフトの専門チームは脅威情報を継続的に調査し、莫大な脅威情報を保有しています。分析結果から得られた新たな脅威の兆候を検知する対応Microsoft Defender for Endpoint へ展開することで最新の脅威へ信頼性の高い対応が可能になります。
PPAP対策やメールセキュリティ強化サービス
サービスの概要資料を受け取るMicrosoft Defender for Endpointのおもな機能
Defender for Endpointに搭載されているおもな機能について解説します。
脅威と脆弱性の管理
脅威と脆弱性の管理は、エンドポイント上で稼働するOSやアプリケーションの脆弱性を可視化、検出する機能です。リスクレベルに応じて優先順位付けするため、効率よく脆弱性対応が可能です。
攻撃面の縮小
攻撃面の縮小は、マルウェアや攻撃者が侵入するための入り口を減らすことでリスクを低減する機能です。攻撃のきっかけとなる動きをブロックします。
次世代の保護
次世代の保護はウイルスやマルウェアなどの脅威からデバイスを守るための防御機能です。AIとクラウド技術を活用し、リアルタイムで端末の動きを監視・分析します。
エンドポイントでの検出と対応(EDR)
エンドポイントでの検出と対応(EDR)では、パソコンやサーバなど、エンドポイントでの不審な動きを検知し、その後の対応を支援します。操作ログやプロセスの挙動を監視することで、攻撃の「早期発見・早期対応」を実現します。
自動調査・修復(AIR)
自動調査・修復(AIR)は、検知された脅威に対し、自動的に調査を行い、修正などを行う機能です。セキュリティチームの作業負担を減らしつつ、被害を抑えられます。
Microsoft Defender エキスパートによる追求
Microsoft Defender エキスパートによる追求とは、Microsoftのセキュリティ専門家チームが、データを分析し高度な攻撃の兆候を探し出すサービスです。Microsoft専門家の解説付きで通知が行われるため、調査・対応の質とスピードが向上します。
Microsoft Defender for Endpoint プラン別の機能
Microsoft Defender for Endpoint には「Defender for Endpoint Plan 1」と「Defender for Endpoint Plan 2」の2つのプランがあり、提供される機能に差があります。
「Defender for Endpoint Plan 1」は比較的新しいプランで、脅威を防止する基本的な機能が含まれます。一方、「Defender for Endpoint Plan 2」は従来あった「Defender for Endpoint」を改称したプランであり、「Defender for Endpoint Plan 1」にエンドポイントでの検出や対応、自動調査、インシデント対応などのEDR(エンドポイントでの検出・対応)機能を追加しました。
エンドポイントでの脅威の検出と対応、自動調査とインシデント対応などのEDR機能を利用されたい場合は、Defender for Endpoint Plan 2をお選びください。
「Defender for Endpoint Plan 1」と「Defender for Endpoint Plan 2」プランの比較

PPAP対策やメールセキュリティ強化サービス
資料ダウンロードMicrosoft Defender for Endpointのメリット
Microsoft Defender for Endpointを活用することで得られるメリットについて解説します。
Microsoft製品とスムーズに連携できる
Microsoft Defender for Endpointは、Microsoftが提供する他の製品とスムーズな連携が可能です。包括的なセキュリティ管理が可能になり、管理者の負担が大幅に軽減します。
脅威を検知し迅速な対応できる
Microsoft Defender for Endpointは、脅威検知能力が高いという特徴があります。そのため、攻撃をリアルタイムで検知して迅速に対処できます。
運用管理の効率化につながる
Microsoft Defender for Endpointは、単一の管理コンソールから各種セキュリティ機能を一元的に管理しています。複数のセキュリティ製品を個別に導入、運用する必要がなく、すべてのエンドポイントを一元的に管理・保護できるため、運用管理の効率化につながります。
Microsoft Defender for Endpointのデメリット
Microsoft Defender for Endpointを活用する際のデメリットについて解説します。
OSによっては機能が制限されることがある
Microsoft Defender for EndpointはMicrosofだけでなく、macOS、Linuxなど、複数のOSに対応しています。しかし、提供される機能はOSによって異なります。一部機能が制限される可能性がある点に注意が必要です。
導入・運用には専門的な知識が必要になる
上位のMicrosoft Defender for Endpoint P2は多機能で高度な製品です。機能を最大限活用するためには、セキュリティに関する専門的かつ高度な知識が必要です。自社にセキュリティに詳しい人材がいない場合、人材を新たに確保する、外部サービスに頼るといった対策が求められます。
コスト面の負担が大きい
すべての機能を十分に活用するためには、上位ライセンスの契約が求められます。特に、24時間365日の監視や高度なインシデント対応も網羅する場合、Microsoft 365 E5ライセンスが必要です。Microsoft 365 E5ライセンスを取得していない場合、新たなライセンス費用が発生する可能性があります。
PPAP対策やメールセキュリティ強化サービス
サービスの概要資料を受け取るMicrosoft Defender for Endpoint よくある質問
従来のウイルス対策ソフトとの違いはなんですか?
従来のウイルス対策ソフトとは異なります。ウイルス対策ソフトは侵入や実行防止が目的です。。Microsoft Defender for EndpointをはじめとするEDR製品は、侵入された後の検知や対処を目的としています。そこで、従来のウイルス対策ソフトとMicrosoft Defender for Endpointを組み合わせてお使いください
他社製のウイルス対策ソフトと組み合わせて利用できますか?
他社製のウイルス対策ソフトと組み合わせて利用できます。Microsoftが提供するWindows Defender によるウイルス対策はもちろん、他社製のウイルス対策ソフトとの組み合わせて利用できます。
Microsoft Defender for Endpointの必要要件は?
Microsoft Defender for Endpoint のPlan 2を利用するためには、スタンドアロンライセンスを購入するか、次のいずれかのライセンスを購入する必要があります。
- Windows 11 Enterprise E5/A5
- Windows 10 Enterprise E5/A5
- Microsoft 365 E5/A5/G5 (Windows 10 または Windows 11 Enterprise E5 を含む)
- Microsoft 365 E5/A5/G5/F5 Security
- Microsoft 365 F5 Security & Compliance
Microsoft Defender for Endpointをトライアルできますか?
90日間の無料トライアルが提供されています。https://www.microsoft.com/ja-jp/microsoft-365/security/endpoint-defender よりお申込みいただけます。
PPAP対策やメールセキュリティ強化サービス
資料ダウンロード包括的なセキュリティ対策にメールセキュリティも重要
セキュリティの脅威は、エンドポイントのみならず、メール経由からも侵入します。セキュリティの脅威の9割はメール経由で侵入すると言われています。メールは、マルウェア感染、フィッシング詐欺、ビジネスメール詐欺など、様々なサイバー攻撃の主要な侵入経路として悪用されています。そのため、セキュリティ対策としてメールセキュリティは非常に重要です。
Microsoft 365 のメールセキュリティを強化するには?
Microsoft 365には、すべての受信メールと送信メールをスキャンし、既知の脅威をブロックするマルウェア対策や、スパムやフィッシングメールなどの迷惑メール対策や、特定の特定の送信者をブロックするセキュリティ機能を提供するExchange Online Protectionが標準で備わっています。
次のような高度なセキュリティの脅威には対応していません。
- なりすましメールやフィッシングメールの検知と防御
- マルウェアをダウンロードさせる不正なURLの検知と防御
- 未知の脅威を検知し防御するサンドボックス
これらのセキュリティ対策を導入するには、Microsoft Defender for Office 365を導入します。サイバーソリューションズが実施した「企業のメール環境とセキュリティ対策の実態調査2024」によると、迷惑メールやスパムメールの防御には有効ですが、価格が高く、動作が重い点が課題として挙げられています。
月額200円でMicrosoft 365のセキュリティを強化する
Cloud Mail SECURITYSUITE(CMSS)は、月額200円からMicrosoft 365のメールセキュリティを強化できます。送受信される全てのメールのスキャンやメールの誤送信による情報漏洩の防止、さらに、メールのアーカイブまでワンストップで提供できます。詳しくは、Cloud Mail SECURITY SUITEのサービスサイトをご覧ください。
PPAP対策やメールセキュリティ強化サービス
資料ダウンロード