




生成AIの社内活用と「シャドウAI」に関する実態調査の概要
生成AI(大規模言語モデル:LLM)の急速な普及により、多くの企業で業務効率化が進む一方、会社やIT部門が認可していないAIツールを従業員が自己判断で利用する「シャドウAI」による情報漏洩リスクが懸念されています。
サイバーソリューションズ株式会社では、全国の企業における生成AIの利用実態やガバナンスの課題を明らかにするため、全国の会社員(情報システム部門の責任者・管理者、セキュリティ・ガバナンス担当者など)を対象に大規模なアンケート調査を実施いたしました。
- 調査対象:全国の会社員600名(IT・情シス部門・セキュリティ担当者など)
- 従業員規模内訳:300名以上(300名)、299名以下(300名)
- 調査期間:2026年8月24日〜27日
- 調査方法:外部調査機関によるインターネットアンケート調査
生成AIは「日常インフラ」へ昇華!業務効率化の実態
7割以上が日常利用!週30分〜1時間の業務時間削減を実感
調査の結果、全体の73.4%の従業員が生成AIを日常的に利用していることが判明しました(「ほぼ毎日利用する」が39.7%、「週に数回利用する」が33.7%)。また、86.7%が「業務での便利さを実感している」と回答しています。
生成AI導入による業務時間の削減効果としては、「週に30分〜1時間未満の削減」が26.2%で最多となり、人手不足を補う「デジタル増員」としての役割を果たしている実態が浮かび上がりました。
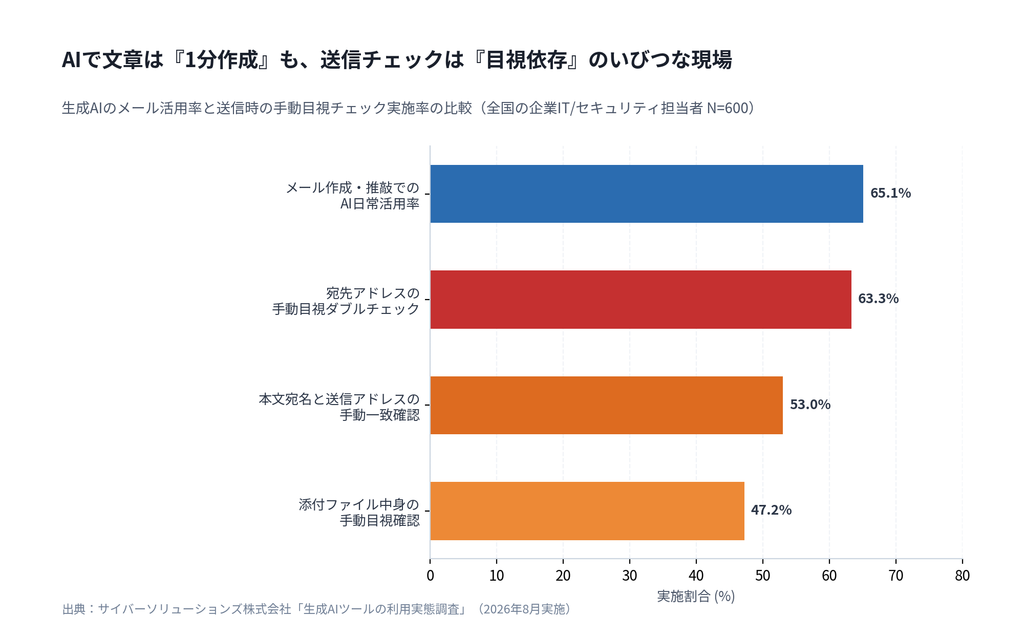
生成AI用途のトップは「メール作成・推敲」(全体の65.1%が利用)
生成AIの具体的な利用用途(複数回答)を尋ねたところ、最も多かったのは「企画書や提案書などのドキュメント・文章作成」でしたが、それに次いで多かったのが「メールの文面作成・敬語や言い回しの調整(65.1%)」でした。
約3人に2人の従業員が、日々のビジネスメール作成や文章の推敲において生成AIを活用しており、メール作成スピードの大幅な向上に貢献しています。
大企業と中小企業の間に潜む「リスク意識と管理」の格差
7割以上の企業で「シャドウAI」の存在や懸念が判明
無許可の生成AI(シャドウAI)の利用可能性について尋ねた設問(Q1)では、以下のような結果となりました。
- 確実に存在する(ログ等で検知・把握している):31.3%
- 申請はないが、実際には使われている可能性が極めて高い:30.3%
- 実態を把握する術がなく、わからない:17.0%
- ルール策定や制御により、使われていないと思う:12.3%
- 完全に制御・把握できており、存在しない:9.3%
「確実に存在する」「使われている可能性が高い」「把握できない」を合わせると実に78.6%にのぼり、約8割の企業でシャドウAIのリスクに晒されている、あるいは把握しきれていない現状が明らかになりました。
小規模企業の3割が「ルールなし・個人のリテラシー任せ」の実態
生成AI利用に関するルール策定や教育の現状(Q3)について尋ねたところ、全体では「ガイドラインを策定し定期教育も実施している」企業は29.0%にとどまりました。「ガイドラインはあるが周知徹底できていない」が29.3%、「策定・見直し中」が15.3%となりました。
さらに、従業員数299名以下の小規模企業においては、25.3%の企業が「明確なルールはなく、従業員個人のリテラシーに依存している」と回答しており、ガバナンスが個人の判断に丸投げされている危険な状態が浮き彫りになりました。
トラブルを「把握すらできていない」中小企業が6割弱にのぼる理由
社内でのトラブルやヒヤリハットの発生有無(Q4)において、「トラブルやヒヤリハットは発生していない(または把握していない)」と回答した企業は全体で42.0%でした。
しかし、これを企業規模別で見ると、大企業(300名以上)では25.0%だったのに対し、小規模企業(299名以下)では59.0%に達しています。これは小規模企業でトラブルが起きていないのではなく、「ひとり情シス」など運用リソースの不足により監視の仕組みが存在せず、インシデントに気づく術がない「隠れシャドウAIリスク」が存在することを示しています。
生成AIとメール送信で発生している「実際のトラブル・死角」
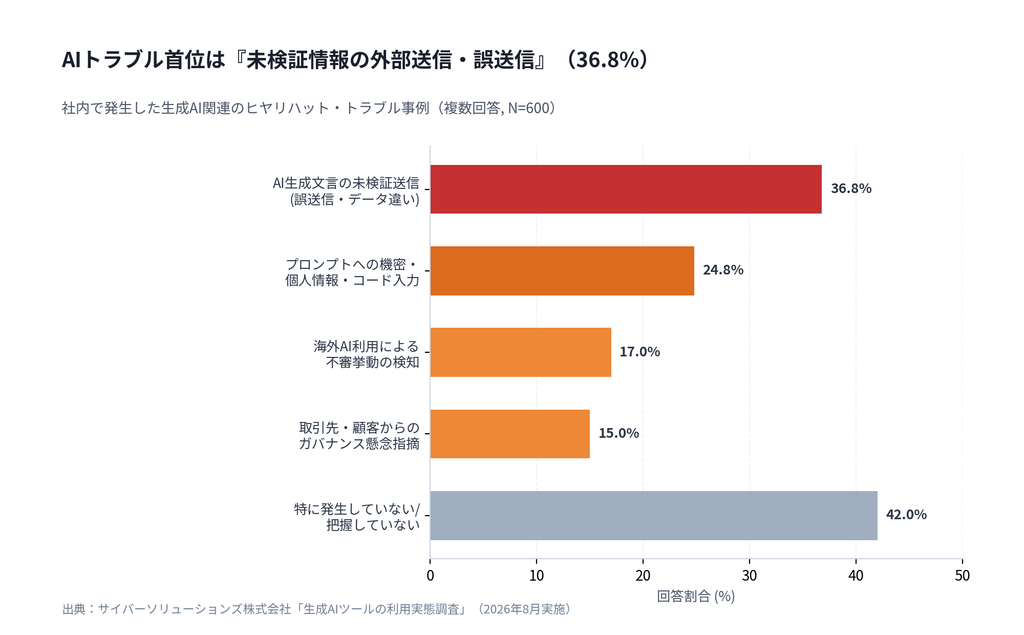
AI生成文言の未検証送信による誤送信トラブル(36.8%)
社内で発生した具体的なヒヤリハットやトラブルの事例(Q4・複数回答)としては、以下の項目が上位に挙がりました。
- AIが自動生成した未検証の情報(誤った見積、宛先違いのデータ等)をそのままメール等で外部へ送信・開示してしまった:36.8%
- 従業員が生成AIの入力画面に機密情報や個人情報、ソースコードを入力してしまった:24.8%
- 安全性が担保されていない海外のAIツール等を利用し、不審な挙動が検知された:17.0%
- 取引先や顧客からセキュリティ・AIガバナンス体制について懸念や指摘を受けた:15.0%
生成AIを活用してメール文面を高速作成できるようになった反面、AIが出力した誤った内容や宛名、不正確な見積数値を人間の目で十分に確認せず送信してしまい、重大な誤送信トラブルへ直結するケースが最も多く発生しています。
メール送信における最大の死角は「宛名と宛先アドレスの不整合」(41.3%)
メールやチャットを通じた社外へのデータ送信において、現在セキュリティ上の死角になっていると感じる部分(Q7・複数回答)を調査したところ、以下の課題が判明しました。
- 本文に書かれた宛名(社名)と、実際の宛先アドレスの不整合(別会社への誤送信)を防ぎきれない:41.3%
- 添付ファイルの中身(PDFや画像、ZIP解凍後)が宛先企業と合っているか送信時にチェックできていない:35.0%
- 誤送信対策(自己確認画面や上長承認)が形骸化(ただのクリック連打)しており、ミスをすり抜けている:26.0%
- 複雑化した送信ルールのメンテナンスに情シスの工数が取られすぎている:17.5%
作成は「AIで1分」、チェックは「手動目視」といういびつな現場の負担
生成AIの導入によってメール文章の作成時間は「1分」に短縮されたものの、送信前のセキュリティチェックは「手動による目視確認(二重・三重チェック)」というアナログな運用が続いています。
調査レポートによると、アンケート回答者の63.3%が「宛先アドレスの二重・三重チェック」を行い、53.0%が「本文宛名と送信アドレスの一致確認」、47.2%が「添付ファイル(PDFや画像)の中身確認」を目視で実施しています。
業務効率化のためにAIで文章を高速作成しても、チェック段階での疲労や手作業の限界が、かえって誤送信による情報漏洩を誘発する「トリプルストレス」を生み出しています。
情シス部門が抱えるガバナンス・ログ監査の限界
シャドウAI管理を阻む「フィルタリング制限の限界」と「文脈検知の不足」
外部Webツールのシャドウ利用を制限・把握する上での管理上のハードル(Q2・複数回答)としては、以下の点が指摘されています。
- 無料で使える新しいAIツールが次々と登場し、URLフィルタリング等の制限が追いつかない:41.8%
- テレワーク環境や個人所有デバイス(BYOD)からのアクセスを制御しきれない:30.5%
- 業務効率化を優先する現場から「過度な制限」に対する反発がある:27.8%
- 社外に送信されるデータについて、テキストや添付ファイルの中身(文脈)まで検知する仕組みがない:25.5%
単に特定サイトへのアクセスをブロックする従来の境界防御(プロキシやUTMなど)では、日々誕生するAIツールの規制が追いつかず、現場からの反発を招くため実効性のある対策になり得ません。
過去ログ調査・監査に多大な工数がかかる現状の課題(39.3%)
万が一情報漏洩の疑いが発生した際の「メッセージ(メール・チャット等)の調査・監査体制」の課題(Q8・複数回答)としては、以下が挙がりました。
- チャットツール(Teams/Slack等)の過去のやり取りやファイルの監査体制が整っていない:39.3%
- ログは保管されているが、対象データの検索・抽出に多大な時間と工数がかかる:34.0%
- 削除されたメッセージやデータの追跡・再現が困難である:27.5%
- 日常的に違反の兆候を自動検知する仕組みがなく、有事の際の「事後調査」しかできない:20.5%
これからの情報漏洩対策は「AIによる自動化・自律化」がカギ
現場と管理者が求めるのは「文脈判断」と「添付ファイルOCR×AI技術」
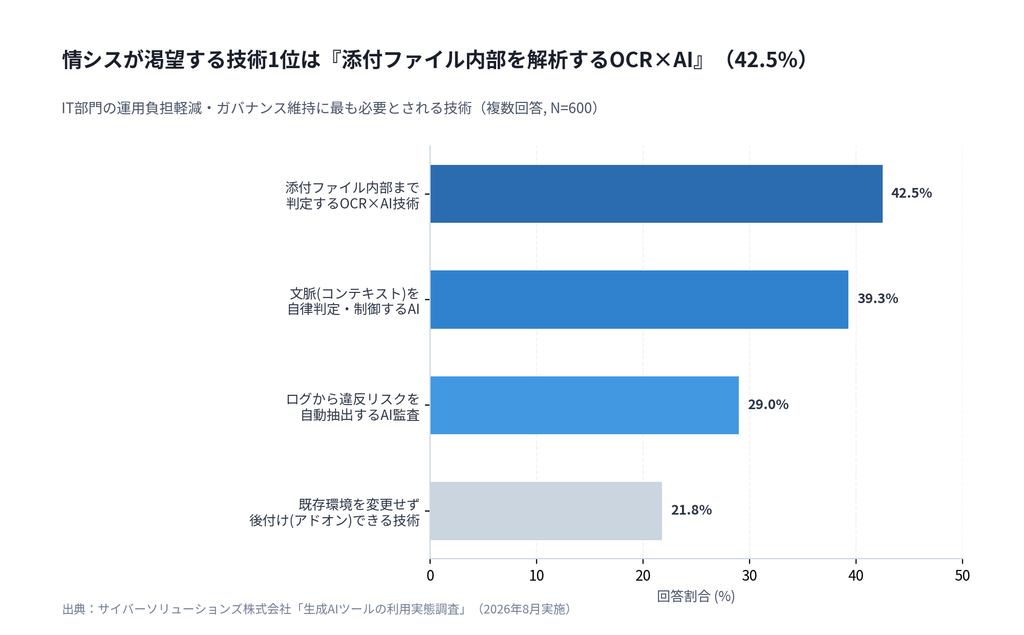
今後IT部門の運用負担軽減やガバナンス維持において、最も必要とされる技術(Q10・複数回答)を尋ねたところ、現場と管理者の双方がAI技術による自動化を熱望していることが分かりました。
- 画像やPDFなどの「添付ファイル内部のテキスト」を瞬時に読み取り、誤設定を検知するOCR×AI技術:42.5%
- 管理者がルール設定を都度行わなくても、システムが自律的にコンテキスト(文脈)を判断して制御する技術:39.3%
- 膨大なログから人の目に代わってコンプライアンス違反やリスクを自動抽出するAI監査技術:29.0%
- 既存のメール・チャット環境を変更せず、後付け(アドオン)で導入できるセキュリティ技術:21.8%
人の目や精神論に頼らない「情報出口(メール)の自律的ガード」
メール誤送信対策やデータ流出防止(DLP)で今後重視したいアプローチ(Q9)として、従来の「従業員教育や自己確認の徹底(24.3%)」や「URLフィルタリング(21.3%)」を抑え、「システム側による自動的な文脈・添付ファイル解析(19.3%)」への注目が高まっています。
現場と管理者の双方が求めているのは、過度なルールで縛るのではなく、AIが文脈や添付ファイルの中身を自律的に判断して誤送信や情報漏洩をストップする「自律型の防御システム」です。
生成AI時代の情報漏洩対策ならAI誤送信防止ソリューション「AiSE Guard」
本調査データが示す通り、生成AIの業務活用が進みメール作成スピードが飛躍的に向上した一方で、目視チェックの限界によるメール誤送信トラブルや、シャドウAIによる情報漏洩リスクが急増しています。
生成AIの利用を全面禁止にするのではなく、業務効率化のメリットを活かしながら情報漏洩を防ぐためには、情報の「出口」であるメールシステムにおいて、AI技術を活用した自動化セキュリティを導入することが極めて有効です。
「ひとり情シス」の強い味方!AIメール誤送信防止ソリューション「AiSE Guard」
サイバーソリューションズ株式会社が提供する「AiSE Guard(アイシーガード)」は、生成AI(LLM)を活用してメールの文脈や添付ファイルをリアルタイム解析し、人為的な誤送信や情報漏洩を水際で防止する最新のAIセキュリティソリューションです。
- 文脈の掛け合わせで誤送信を検知:宛先・件名・本文の整合性をAIが一度にクロスチェックし、従来の静的ルールでは見抜けなかった「本文の宛名と送信アドレスの不一致」を自動検知して停止します。
- OCR×AIで添付ファイル内部まで自動判別:画像やPDFなどの添付ファイル内部のテキストを自動読み取りし、宛先企業との不整合や機密情報の混入を判定します。
- アドオン導入で情シスの運用負担を大幅削減:Microsoft 365やGoogle Workspace、CyberMail環境を変更せず後付け可能。複雑なルール設定やメンテナンスの工数を排除します。
生成AI時代の新たな情報漏洩リスクに対応し、現場と情シスの負担を最小限に抑えたい企業様は、ぜひお気軽にサイバーソリューションズへご相談ください。