




詐欺によるクレジットカードの不正利用が急増し、社会問題になっています。以前にフィッシングメールや巧妙化する詐欺メール、詐欺メールを送れる背景と対策についての記事を掲載しましたが、手口が多様化し、被害が広範囲にわたっていることから、本記事ではフィッシングの様々な事例や、フィッシング対策のためのヒントをご紹介します。
関連記事
フィッシングメールとは?被害事例と被害に遭わないための対策をわかりやすく解説
ChatGPTの登場で詐欺メールはさらに巧妙に?気を付けたい【文例3選】
フィッシングによる被害額は過去最多
フィッシング詐欺によるクレジットカードの不正利用が急増しています。日本クレジット協会によると、2025年のクレジットカード不正利用被害額は510.5億円(前年比約8.0%減)となりました。またそのうちの9割が、カード番号の盗用による詐欺被害でした。
また金融機関を騙った詐欺メールも多数確認されています。「個人情報の再確認」「不正アクセス通知」「取引の停止」等のワードで届いた偽メールを通じて、不正に金銭を窃取される詐欺です。2025年の不正送金発生件数は4,677件、被害総額は約102.4億円で、前年より増加(それぞれ前年比で7.0%、17.9%増加)し、特に被害額については過去最多となっています。
出典:日本クレジット協会「クレジットカード不正利用被害額の発生状況」データより当社作成
フィッシング詐欺が社会問題になっている背景には、インターネットの普及やデジタル技術の進化があります。オンラインでのコミュニケーションや取引が増えたことで、詐欺の対象になる個人情報が盗み取られてしまうリスクも増加しているからです。
PPAP対策やメールセキュリティ強化サービス
資料ダウンロードフィッシングとは?
フィッシングとは、悪意をもつ者が実在の企業や官公庁などになりすましてショートメッセージやEメールを送ったり、SNSの偽広告などから偽サイト(フィッシングサイト)に誘導して、個人情報の窃取をもくろむ悪質な詐欺行為です。
なりすましに気づかずに偽サイト上でユーザネーム、パスワード、アカウントID、銀行カードの暗証番号、クレジットカード情報などを入力してしまうと、その情報を使ってクレジットカードが不正利用されたり、銀行口座から不正送金されたりします。
マルウェアなど不正なアプリのインストールを促すケースもあり、インストールしてしまうと情報が盗まれるだけでなく、自身のスマートフォンがフィッシングメールの発信元にされることもあります。
フィッシングは英語でphishingという綴りで、“fishing (魚釣り)”という言葉と、手口の巧妙さや精巧さを表す“sophisticated”や、1970年代に問題になった電話の通話料詐欺“phone phreak”の“ph”との造語という説があります。餌で魚をだまして釣りあげるように、偽メールで相手をだまして情報を盗もうとする手口はますます狡猾になり、本物のメールやWebサイトと区別がつかないほど精巧に作られるようになっていることから、被害の増加が深刻になっているのです。
フィッシング詐欺の仕組み
フィッシング詐欺では、実在する企業やサービスになりすましたメールやSMSなどを送り、偽のWebサイトへ利用者を誘導します。偽サイトは正規サイトを模倣して作られており、IDやパスワード、クレジットカード情報などを入力すると、攻撃者に情報を窃取される仕組みです。窃取された認証情報は、不正ログインや金銭の詐取などに悪用されるおそれがあります。
フィッシングとスミッシング・ビッシングの違い
フィッシングは、偽のメールやWebサイトなどを利用して認証情報や個人情報を窃取する詐欺の総称です。スミッシングはSMSを利用する手口で、SMSとフィッシングを組み合わせた名称です。一方、ビッシングは電話や音声通話を悪用し、攻撃者が企業や金融機関などを装って情報を聞き出します。使用する通信手段に主な違いがあります。
▼関連記事
PPAP対策やメールセキュリティ強化サービス
資料ダウンロードフィッシング詐欺の手口と被害
昨今のフィッシング詐欺の被害拡大をふまえて、政府や企業は対策に乗り出しています。しかし偽サイトへ誘導する手口が巧妙化し、なりすましを見分けるのは困難になっています。以下にその手口の一部を紹介します。
Eメール、ショートメッセージ(SMS)から偽サイトへ誘導
フィッシングメールは送信者名を偽装し、巧妙にメール本文にあるURLリンクをクリックさせるような件名、送信者名(表示名・メールアドレス)、メール本文で配信されます。緊急性や不安を煽ったり、プレゼント当選など興味を惹くようなメッセージ内容で、受信者に十分に考える時間を与えずに行動させようとする事例も多く報告されています。メール内容にだまされて本文中にあるリンクをクリックしてしまうと偽サイトへ誘導され、アカウントの確認、パスワードのリセット、または個人情報の更新などを理由に個人情報の提供を求められたり、不正アプリのインストールをうながされます。
なお、消費者への影響が大きいと考えられるフィッシングメールやフィッシングサイトについての最新情報は、フィッシング対策協議会の緊急情報ページで確認できます。
フィッシングメールの件名例
クレジットカード会社、銀行
- ◯◯◯銀行より「カードご利用のお知らせ」
- お支払方法変更のご案内
- 【緊急】○○銀行が不正利用を検知
- 【○○銀行】アカウント異常活動の通知!通知番号:XXXXXXXXXXX
Xでシェアされた、銀行をかたるフィッシングメールの例
宅配事業者、ECサービス
- 「お荷物お届けのお知らせ」
- 「アカウントの支払い方法を確認できず、注文をキャンセル(または出荷)できません。」
- 「情報の有効期限が切れ、アカウントの使用が停止されました。」
- 「【重要】◯◯◯ ご注文内容の確認」
Xでシェアされた、宅配事業者をかたるフィッシングメールの例
官公庁、公共サービス
- 【警察庁】重要なお知らせ、必ずお読みください
- 税務署からのお知らせ【申告に関するお知らせ】
- 国民年金(基礎年金)アカウント停止通知
Xでシェアされた、官公庁や公共サービスをかたるフィッシングメールの例
リンクや添付ファイルへの巧妙な仕掛け
メールには詐欺サイトへのリンクだけでなく、クリックしたり添付ファイルを開いただけで悪意のあるソフトウェア(マルウェア)をPCに仕込まれるケースがあります。そうするとPCやスマートフォンが遠隔操作されて、個人情報やアクセス履歴などの情報が勝手に詐欺師へ送信されたり、サイバー攻撃の踏み台として使われる可能性があります。さらにPC内に保存したファイルをすべて改ざんされてしまい、その復元と引き換えに身代金を要求されるなど、さらなる被害が発生する可能性もあります。
電話とSNSのDMメッセージを組み合わせた例
詐欺師が警察の捜査員を騙って携帯電話に電話をかけてきて、偽サイトに誘導するケースが報告されています。番号非通知で電話をかけてきて「詐欺の共犯者として逮捕状が出ている」「警視庁のサイトで逮捕状を確認できる」などといってSNSのメッセージで偽の警視庁サイトのリンクを送り、名前や銀行の口座番号、暗証番号を入力させようとするものです。調査費用が必要だと言って、振込が求められるケースもあるようです。
QRコードの悪用
QRコードを悪用した詐欺手口によると、QRコードからフィッシングサイトへ誘導されてしまうケースもあります。従来のセキュリティサービスを入れていれば、不正なURLがテキストでメール内に表示されるとアラートが出ることもありますが、QRコードになっているとそのチェックをすり抜けてしまい、アラートが出ません。
2025年6月には、PayPayカードを装った請求メールをきっかけに、QRコードを悪用して金銭をだまし取る被害が報告されています。被害者がメール内のリンクを開き、表示されたQRコードを読み取ったところ、PayPayにひも付いた銀行口座からチャージされ、計73万円が不正に利用されました。
検索結果やSNS上の広告から偽Webサイトへの誘導
Webサイトの検索結果やSNSに表示される広告や、有名人になりすましたアカウントによるポストからフィッシングサイトへ誘導されるケースが、多数報告されています。キャンペーンや価格の値引きなどのお得情報を謳った内容で利用者を引き付け、大手ブランドの通販サイトやふるさと納税サイトなど、見た目が本物とほぼ区別がつかないほど巧妙に作られた偽サイトに誘導されます。詐欺サイトだと気づかずに購入手続きまで進み、カード番号や住所を入力すると、それらの情報を窃取され悪用されます。
企業や経営者になりすましたもの
インターネット上では、実在する企業や経営者になりすまし、従業員や取引先を狙う手口があります。正規の企業を装って偽サイトへ誘導したり、経営者になりすまして金銭の支払いや情報提供を求めたりするケースがあるため、注意が必要です。
企業を装ったフィッシング
通販サイトや各種サービスを装い、「パスワードの変更が必要」「不正なログインを確認した」などと通知して、偽サイトへ誘導するフィッシングがあります。誘導先でIDやパスワードを入力すると、認証情報を窃取され、アカウントへの不正ログインにつながるおそれがあります。
個人情報の詐取
「現金を振り込むために個人情報が必要」といって個人情報を求めてきます。盗まれた個人情報はサイバー犯罪のターゲットリストとして売買される可能性があります。
さらにクレジットカード情報が盗まれ、不正利用による追加の金銭的被害に遭う可能性もあります。
増加を受けてマスメディアでも注意喚起
なぜなくならない?SNS有名人なりすまし広告 クリックすると…(NHK NEWS WEB 2024年4月6日)
有名人になりすます「ニセ広告」が増加 「SNS型投資詐欺」と「ロマンス詐欺」の被害455億円…株価急騰も背景に(FNNプライムオンライン 2024年3月8日)
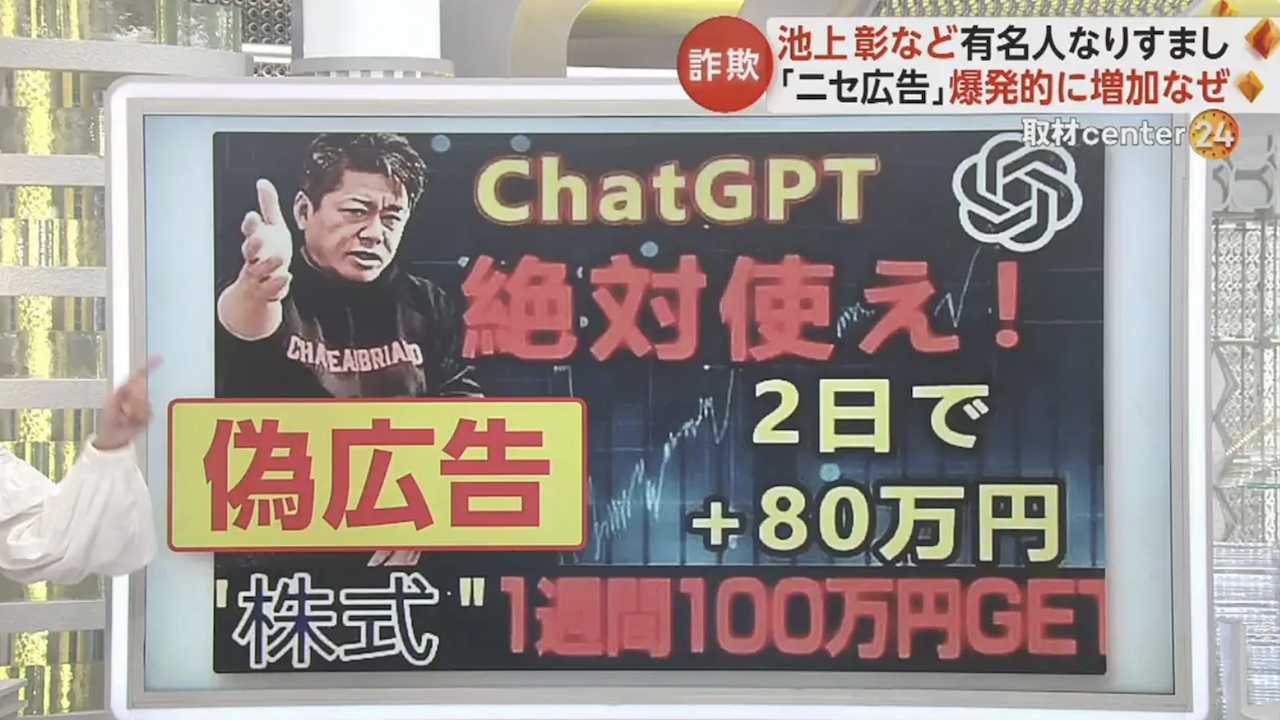
Facebook・インスタで頻発、投資など勧誘する有名人広告詐欺–なぜ起きるのか、責任は(CNET Japan 2023年12月30日)
PPAP対策やメールセキュリティ強化サービス
資料ダウンロード有効なフィッシング対策の基本
メールセキュリティサービスを導入する
企業のフィッシング対策では、従業員による確認だけでなく、不審なメールを受信する段階で検知・ブロックする仕組みを整えることが重要です。フィッシングメールのURL判定や送信ドメイン認証、ウイルスチェックなどの機能を備えたメールセキュリティサービスを活用することで、メールを経由した脅威への対策を強化できます。
疑わしいコミュニケーションを識別する
最近の偽メールや偽サイトはとても精巧に作られているため、見分けることは困難ですが、いくつかの兆候に注意を払うことが重要です。常に警戒心を持って行動することが、フィッシング対策の基本です。以下の点に留意して、疑わしいコミュニケーションを識別することができます。
メールの件名
上記に挙げたメールの件名と似ている場合は「これはフィッシング詐欺ではないか」と疑い、注意して行動しましょう。送信元となっている企業の公式アプリや公式サイトにブックマークからアクセスして、詐欺に関する注意が書かれていないかを確認したり、SNSで同様の情報があるかを確認します。
また先述したフィッシング対策協議会の緊急情報でも影響力の大きいと判断された事例を確認できます。
送信元のメールアドレス
送信者のメールアドレスが公式のものと異なる、または全く関係ないアドレスから送られてきた場合は警戒が必要です。正規の企業や組織からのメールであれば、そのドメイン名(@マークの後ろの部分)は正式なものであるはずです。
メール本文にあるリンクのURL
メール内のリンク先のURLは、本物とは微妙に異なることが多いです。例えば、スペルミスがあったり、不要な文字が追加されている場合があります。パソコンからであれば、URLにカーソルをあわせて表示されるリンクのアドレスを確認できます。確認の際はクリックしないように注意しましょう。
急ぎの表現を使う
フィッシング詐欺のメールはしばしば、緊急性や恐怖を煽るような言葉遣いをします。例えば、「直ちに行動しないとアカウントが閉鎖されます」といった表現です。これは、十分に考える時間を与えずに行動させようとする試みです。
個人情報の要求
信頼できる組織や企業は、メールでID・パスワードや銀行の暗証番号などの機密情報を尋ねることはほとんどありません。このような情報をメールで要求する場合は、疑うべきです。
文法やスペルの間違い
公式のコミュニケーションは、一般的には文法やスペルが正確です。多くのフィッシングメールでは、文法に違和感があったり、スペルに間違いが含まれていることがあります。
不審な添付ファイル
.exe、.scr、.zipなどの添付ファイルが付いている場合、悪意のあるソフトウェアを含む可能性があるため、すぐに開くべきではありません。
行動のポイント
日頃から使うサービスは、公式サイトをブックマーク
利用しているサービスへログインする際は、あらかじめブックマークしておき、そこからアクセスする習慣にしておきましょう。フィッシング詐欺に遭うのは、ECサイトで購入したばかりのタイミングだったり、配達を待っている時、何かで急いでいる時、疲れている時、寝起きで意識がはっきりしていない時などに起きやすいです。そのような時でも、慌てて不用意に偽サイトにアクセスしないように行動の習慣づけをすることが重要です。
リンク先にアクセスせず、公式アプリや公式サイトからログイン
不用意にリンクをクリックしないようにしましょう。ログインはメール文にあるリンクからではなく、必ず公式アプリや、あらかじめ登録したブックマークからアクセスしてログインしてください。
指紋・顔認証によるログイン設定
スマートフォンで指紋認証や顔認証が使える場合は、それらを使ってログイン設定しましょう。
2段階認証は内容をしっかり確認
スマホに2段階認証の許可を求める通知(ショートメッセージ、Eメール)が届いたら、記載されている日時や端末などに見覚えがあるかを確認します。身に覚えのないものは「ログインしない」ようにしましょう。
PPAP対策やメールセキュリティ強化サービス
資料ダウンロードフィッシング詐欺に遭った場合の対処方法
フィッシングによる被害は、ID・パスワードの変更や警察への相談などで対処します。ここでは、有効な対策を解説します。
ID・パスワードを変更する
フィッシングサイトでIDやパスワードを入力した場合は、正規サイトから速やかに変更することが必要です。同じ認証情報を複数のサービスで使用している場合、ほかのサービスへの不正ログインにつながる可能性もあります。そのため、使い回しているIDやパスワードも変更し、ログイン履歴に不審なアクセスがないか確認することで被害拡大を防げます。
クレジットカード会社や金融機関に連絡する
クレジットカード番号や銀行口座などの情報を入力した場合は、カード会社や金融機関へ速やかに連絡する必要があります。利用停止や口座の監視など、必要な対応について案内を受けることで被害拡大の防止につながります。また、利用明細や取引履歴を確認し、身に覚えのない決済や送金が発生していないか継続的に確認することも欠かせません。
警察に相談する
フィッシングによって金銭的な被害を受けた場合や、不正送金などの犯罪被害が発生した場合は、警察への相談を検討する必要があります。警察庁では、フィッシングに関する相談窓口や都道府県警察のサイバー犯罪相談窓口を案内しています。相談時に状況を説明できるよう、受信したメールやアクセスしたURL、取引履歴などの情報を保存しておくことが重要です。
PPAP対策やメールセキュリティ強化サービス
資料ダウンロード企業に求められるフィッシング対策
企業には、従業員とシステムの両面からフィッシングに備える取り組みが求められます。ここでは、企業が実施すべきフィッシング対策を解説します。
従業員へのセキュリティ教育を行う
企業では、従業員がフィッシングメールの特徴や適切な対処方法を理解できるよう、継続的なセキュリティ教育を行う必要があります。座学による知識の習得に加えて、標的型攻撃メール訓練などを実施することで、実際の攻撃を想定した対応力を高められます。研修や訓練を定期的に実施し、最新の手口を組織内で共有する体制を整えることも大切です。
多要素認証やアクセス制限を設定する
フィッシングによってIDやパスワードが窃取された場合に備え、多要素認証の設定が必要です。パスワード以外の認証要素を組み合わせることで、認証情報が漏洩した際も第三者による不正ログインを防ぎやすくなります。IPアドレスや端末などに応じたアクセス制限を組み合わせれば、不正アクセスのリスク低減につながります。
メールセキュリティサービスの導入を検討する
フィッシングメールを従業員が受信するリスクを抑えるには、メールセキュリティサービスの導入も選択肢の一つです。サービスによって、迷惑メールやマルウェアの検知、危険なURL・添付ファイルの検査、なりすましメールへの対策などの機能を利用できます。自社のメール環境や既存の対策を確認し、不足しているセキュリティ機能を補えるサービスを選定する必要があります。
サイバーソリューションズ株式会社の「Cloud Mail SECURITYSUITE」は、メールの送受信に必要なセキュリティ機能をまとめて追加できるサービスです。標的型攻撃対策やサンドボックスなどの機能を利用でき、自社に必要な対策を選択して導入できます。Microsoft 365やGoogle Workspaceのメールセキュリティを強化したい企業は、導入を検討してみてください。